Audit Keamanan Website vs. Pengujian Penetrasi: Memahami Perbedaan Utama
Audit Keamanan Website vs. Pengujian Penetrasi: Memahami Perbedaan Utama
Dalam lanskap digital saat ini, pentingnya audit keamanan website tidak dapat diremehkan. Dengan meningkatnya ancaman siber, bisnis harus memastikan keamanan dan integritas platform online mereka. Memahami pentingnya audit keamanan website sangat penting dalam melindungi data sensitif dan mempertahankan kepercayaan pelanggan.
Selain melindungi data sensitif dan mempertahankan kepercayaan pelanggan, audit keamanan website juga membantu bisnis menghindari waktu henti yang mahal dan potensi dampak hukum. Dengan secara proaktif mengidentifikasi dan menangani kerentanan, perusahaan dapat mengurangi risiko pelanggaran data dan kerugian finansial. Jadi, jangan menunggu sampai terlambat - investasi dalam audit keamanan website untuk menjaga kehadiran online Anda tetap aman dan terlindungi.
Memahami Pentingnya Audit Keamanan Website
Melakukan audit keamanan website sangat penting dalam mengidentifikasi potensi kerentanan yang dapat membahayakan keamanan sebuah website. Ini memberikan penilaian menyeluruh terhadap mekanisme pertahanan website, membantu mencegah pelanggaran data dan akses yang tidak sah. Audit keamanan website secara rutin sangat penting untuk tetap berada di depan ancaman siber yang terus berkembang.
Perbedaan Utama Antara Audit Keamanan Website dan Pengujian Penetrasi
Walaupun keduanya penting untuk menilai postur keamanan sebuah website, ada perbedaan utama antara audit keamanan website dan pengujian penetrasi. Audit keamanan berfokus pada identifikasi kelemahan dan memberikan rekomendasi untuk perbaikan, sementara pengujian penetrasi melibatkan eksploitasi kerentanan secara aktif untuk menguji efektivitas langkah-langkah keamanan yang ada.
Cara Melakukan Audit Keamanan Website
Melakukan audit keamanan website melibatkan mengikuti pendekatan terstruktur yang mencakup pelaksanaan pemindaian kerentanan, meninjau kontrol akses, menganalisis konfigurasi server web, dan menilai protokol enkripsi. Ini juga mencakup penggunaan alat seperti pemindai kerentanan, pencium jaringan, dan firewall aplikasi web untuk memastikan cakupan yang menyeluruh.
Apa itu Audit Keamanan Website?
Audit keamanan website adalah tinjauan menyeluruh terhadap langkah-langkah keamanan sebuah website untuk mengidentifikasi potensi kerentanan dan memastikan perlindungan data sensitif. Ini melibatkan pemeriksaan infrastruktur, kode, dan konfigurasi website untuk mendeteksi kelemahan yang dapat dieksploitasi oleh penyerang siber.
Pentingnya Melakukan Audit Keamanan Website
Audit keamanan website secara rutin sangat penting untuk menjaga integritas website dan melindunginya dari ancaman potensial. Dengan melakukan audit berkala, pemilik website dapat tetap berada di depan risiko keamanan yang muncul dan memastikan bahwa website mereka dilengkapi dengan pertahanan terbaru terhadap serangan siber.
Daftar Periksa Audit Keamanan Website
Daftar periksa audit keamanan website biasanya mencakup tugas-tugas seperti pemindaian malware, meninjau kontrol akses, memeriksa pembaruan perangkat lunak, menguji kerentanan cross-site scripting, dan menilai protokol enkripsi. Ini berfungsi sebagai panduan untuk mengevaluasi secara sistematis semua aspek infrastruktur keamanan sebuah website.
Kerentanan Umum yang Ditemukan dalam Audit Keamanan Website
Kerentanan umum yang ditemukan dalam audit keamanan website meliputi kebijakan kata sandi yang lemah, versi perangkat lunak yang kedaluwarsa, unggahan file yang tidak aman, enkripsi data yang tidak memadai, dan API yang tidak terlindungi. Mengidentifikasi kerentanan ini sangat penting untuk menerapkan strategi remediasi yang efektif guna memperkuat pertahanan website.
Apa itu Pengujian Penetrasi?
Pengujian penetrasi, juga dikenal sebagai pen testing, adalah simulasi serangan siber pada sistem komputer untuk memeriksa kerentanan yang dapat dieksploitasi. Pengujian penetrasi bertujuan untuk mengidentifikasi kelemahan dalam langkah-langkah keamanan sistem sebelum peretas jahat dapat mengeksploitasinya. Pendekatan proaktif ini membantu organisasi memperkuat pertahanan mereka dan mencegah potensi pelanggaran data atau serangan.
Pengujian penetrasi adalah bagian penting dari strategi keamanan siber setiap organisasi. Dengan secara proaktif mengidentifikasi kerentanan, perusahaan dapat menghindari konsekuensi mahal dari pelanggaran data. Selain itu, ini adalah cara yang bagus untuk tetap selangkah lebih maju dari para peretas yang mengganggu - bagaimanapun juga, pertahanan terbaik adalah serangan yang baik!
Tujuan dari Pengujian Penetrasi
Tujuan utama dari pengujian penetrasi adalah untuk mengungkap kerentanan dalam infrastruktur, aplikasi, dan proses sistem yang dapat dieksploitasi oleh penyerang. Dengan mensimulasikan serangan siber dunia nyata, organisasi dapat menilai posisi keamanan mereka dan mengambil tindakan yang diperlukan untuk mengatasi kelemahan yang diidentifikasi selama pengujian.
Komponen Utama Pengujian Penetrasi
Pengujian penetrasi biasanya melibatkan berbagai komponen seperti pengawasan, pemindaian, eksploitasi, dan aktivitas pasca-eksploitasi. Pengujian ini dapat dilakukan secara internal oleh tim keamanan internal atau secara eksternal oleh para ahli pihak ketiga untuk memberikan penilaian independen terhadap kontrol keamanan organisasi.
Perbedaan Utama Antara Audit Keamanan Website dan Pengujian Penetrasi
Walaupun audit keamanan website dan pengujian penetrasi sama-sama bertujuan untuk mengidentifikasi kerentanan dalam sistem, keduanya berbeda dalam pendekatan dan ruang lingkupnya. Audit keamanan website menilai postur keamanan secara keseluruhan dari sebuah website atau aplikasi web melalui pengecekan dan peninjauan sistematis. Sebaliknya, pengujian penetrasi melibatkan eksploitasi aktif terhadap kerentanan untuk menunjukkan potensi dampaknya terhadap aset organisasi.
Sekarang setelah kita membahas tujuan dan komponen utama dari pengujian penetrasi, mari kita jelajahi perbedaan antara audit keamanan website dan pengujian penetrasi pada bagian selanjutnya.
Melakukan Audit Keamanan Website
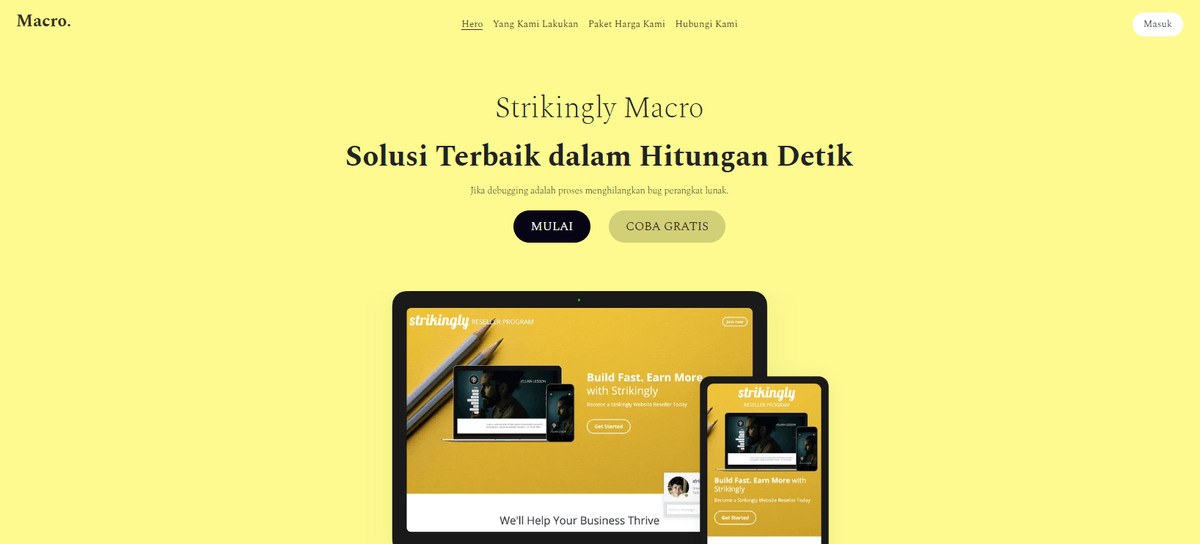
Template Makro dari Strikingly
Melakukan audit keamanan website sangat penting dalam melindungi situs Anda dari ancaman dan kerentanan potensial. Ini melibatkan peninjauan sistematis terhadap langkah-langkah keamanan situs Anda untuk mengidentifikasi kelemahan dan area yang perlu diperbaiki.
Langkah-langkah Melakukan Audit Keamanan Website
Untuk melakukan audit keamanan website, lakukan peninjauan menyeluruh terhadap infrastruktur situs Anda, termasuk kode, pengaturan server, dan konfigurasi basis data. Selanjutnya, periksa potensi kerentanan seperti perangkat lunak yang usang atau kata sandi yang lemah. Akhirnya, analisis hasilnya dan prioritaskan perbaikan berdasarkan tingkat risiko yang mereka timbulkan pada situs Anda.
Alat dan Teknik untuk Audit Keamanan Website
Ada berbagai alat dan teknik yang tersedia untuk membantu melakukan audit keamanan website. Ini dapat mencakup pemindai kerentanan otomatis, alat analisis kode, dan metode pengujian manual seperti peretasan etis. Penting untuk menggunakan kombinasi alat-alat ini untuk memastikan cakupan yang komprehensif dalam mengidentifikasi potensi masalah keamanan.
Memastikan Cakupan Komprehensif dalam Audit Keamanan Website
Saat Anda melakukan audit keamanan website, memastikan cakupan komprehensif di seluruh aspek keamanan situs Anda adalah penting. Ini termasuk menilai aspek teknis dan mempertimbangkan faktor-faktor seperti kontrol akses pengguna, praktik enkripsi data, dan kepatuhan keseluruhan dengan standar industri.
Memahami Hasil
Setelah Anda melakukan audit keamanan website, sangat penting untuk menafsirkan temuan untuk memahami sejauh mana kerentanan yang ada. Ini melibatkan analisis kelemahan yang diidentifikasi dan dampak potensialnya terhadap keamanan keseluruhan website. Dengan menafsirkan temuan ini, Anda dapat memprioritaskan kerentanan mana yang memerlukan perhatian segera dan mengembangkan rencana untuk menanganinya secara efektif.
Setelah kerentanan diprioritaskan, sangat penting untuk mengkomunikasikan temuan ini kepada pemangku kepentingan yang relevan. Ini termasuk menjelaskan dampak potensial dari setiap kerentanan dalam bahasa yang jelas dan non-teknis, sehingga semua orang memahami urgensi untuk menanganinya. Dengan menjaga semua orang tetap terinformasi dan terlibat dalam prosesnya, Anda dapat memastikan bahwa sumber daya dan perhatian yang diperlukan dialokasikan untuk memperkuat keamanan website secara efektif.
Menafsirkan Temuan dari Audit Keamanan Website
Menafsirkan temuan dari audit keamanan website melibatkan pengkategorian kerentanan berdasarkan tingkat keparahan dan kemungkinan eksploitasi. Ini juga mencakup pemahaman bagaimana kerentanan ini dapat mempengaruhi data pengguna, fungsi website, dan operasi bisnis secara keseluruhan. Dengan hati-hati menafsirkan temuan ini, Anda dapat menentukan tingkat risiko yang terkait dengan setiap kerentanan dan memprioritaskan upaya remediasi sesuai.
Melakukan Tindakan Terhadap Hasil Audit Keamanan Website
Setelah Anda menafsirkan temuan dari audit keamanan website, sangat penting untuk mengambil tindakan segera untuk mengatasi kerentanan yang diidentifikasi. Ini mungkin melibatkan penerapan patch, pembaruan, atau langkah-langkah keamanan tambahan untuk mengurangi risiko secara efektif. Penting untuk membuat rencana tindakan terperinci yang menjelaskan langkah-langkah spesifik untuk menyelesaikan setiap kerentanan guna memastikan perlindungan yang komprehensif untuk website Anda.
Menangani Kerentanan Keamanan yang Ditemukan dalam Audit Keamanan Website
Menangani kerentanan keamanan yang ditemukan dalam daftar periksa audit keamanan website memerlukan pendekatan proaktif terhadap remediasi. Ini melibatkan perbaikan kelemahan yang diidentifikasi dan penerapan langkah-langkah untuk mencegah kerentanan serupa muncul di masa depan. Dengan menangani kerentanan ini dengan cepat dan menyeluruh, Anda dapat meningkatkan posisi keamanan keseluruhan website Anda dan meminimalkan potensi ancaman.
Fitur Strikingly untuk Keamanan Website
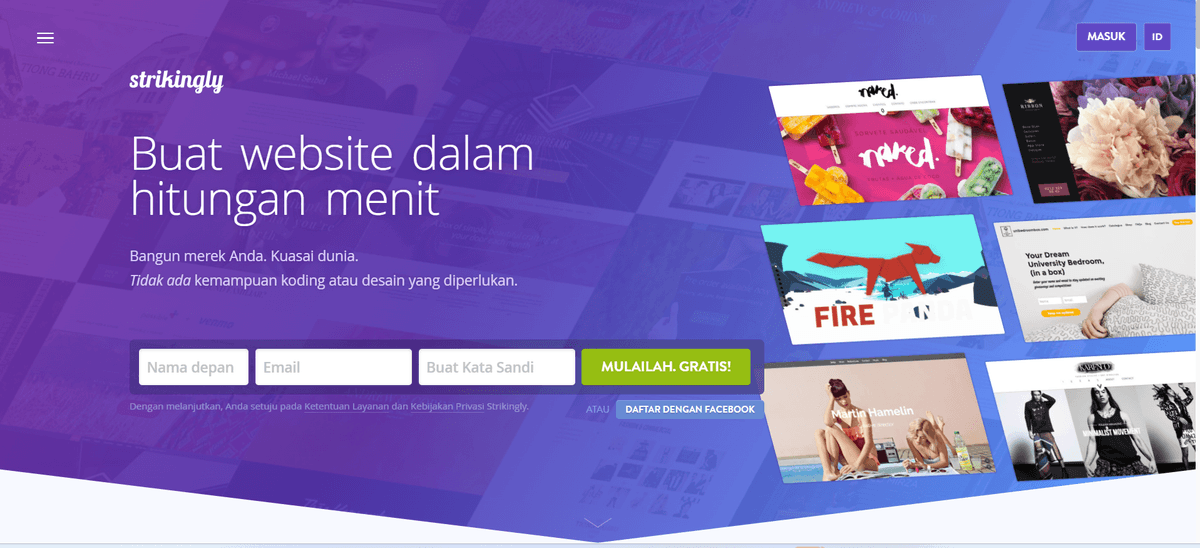
Halaman Utama Strikingly
Strikingly menawarkan fitur keamanan terintegrasi yang membantu pemilik website melindungi properti online mereka dari potensi ancaman. Fitur-fitur ini termasuk enkripsi SSL, perlindungan DDoS, dan pembaruan keamanan rutin untuk memastikan bahwa website yang dibangun di platform ini terlindungi dari serangan siber.
Dengan fitur keamanan terintegrasi dari Strikingly, pemilik website dapat merasa tenang mengetahui bahwa properti online mereka terlindungi dengan baik dari potensi ancaman. Enkripsi SSL, perlindungan DDoS, dan pembaruan keamanan rutin semua bekerja sama untuk memastikan bahwa website yang dibangun di platform ini dilengkapi untuk menghadapi serangan siber dan menjaga data sensitif tetap aman. Selain itu, dengan fitur-fitur ini yang terintegrasi secara mulus ke dalam platform, pemilik website dapat fokus pada pengembangan kehadiran online mereka tanpa perlu khawatir tentang pemantauan terus-menerus terhadap pelanggaran keamanan.
Fitur Keamanan Terintegrasi pada Platform Strikingly

SSL Gratis dari Strikingly
Di era digital saat ini, keamanan website sangat penting. Strikingly, pembuat website yang ramah pengguna memahami hal ini. Mereka menawarkan fitur keamanan terintegrasi untuk melindungi website Anda dan data pengunjung. Meskipun Strikingly mungkin bukan solusi keamanan paling komprehensif, platform ini menyediakan dasar yang kuat untuk memastikan kehadiran online Anda tetap aman. Berikut adalah wawasan lebih dalam tentang fitur keamanan Strikingly dan bagaimana mereka menguntungkan Anda.
Strikingly melampaui sekadar template website yang indah. Inilah bagaimana fitur keamanan mereka menjaga website Anda tetap aman:
- Enkripsi Secure Sockets Layer (SSL). Strikingly menggunakan enkripsi SSL secara default untuk semua website yang dibuat di platform mereka. Ini mengenkripsi transmisi data antara website Anda dan browser pengunjung, melindungi informasi sensitif seperti detail kontak atau nomor kartu kredit (jika Anda memiliki toko e-commerce).
- Pembaruan Keamanan Reguler. Tim pengembangan Strikingly secara rutin memperbarui platformnya untuk menangani potensi kerentanan keamanan. Pendekatan proaktif ini membantu memastikan website Anda tetap terlindungi dari ancaman online yang berkembang.
- Cadangan dan Pemulihan Data. Strikingly menerapkan prosedur cadangan dan pemulihan data. Jika terjadi masalah teknis yang tidak diinginkan, Strikingly memiliki langkah-langkah untuk mengembalikan data website Anda.
- Perlindungan Kata Sandi. Strikingly memungkinkan Anda untuk mengatur kata sandi yang kuat untuk akun Strikingly Anda dan akses editor website. Ini membantu mencegah upaya login yang tidak sah. (Ingatlah untuk memilih kata sandi yang kompleks jika tersedia dalam paket Anda.)
Melakukan Langkah Keamanan Tambahan dengan Strikingly:
Walaupun Strikingly menawarkan fitur bawaan ini, berikut adalah apa yang dapat Anda lakukan untuk meningkatkan keamanan website Anda lebih lanjut.
- Tetap Terupdate. Pastikan website Strikingly Anda selalu diperbarui dengan versi terbaru yang tersedia. Pembaruan sering kali mencakup tambalan keamanan, jadi menginstalnya segera sangat penting.
- Pilih Kata Sandi yang Kuat. Seperti yang disebutkan, gunakan kata sandi yang kuat dan unik untuk akun Strikingly Anda dan editor website. Hindari menggunakan informasi yang mudah ditebak atau kata sandi yang sama untuk beberapa akun.
Dengan memanfaatkan fitur keamanan terintegrasi Strikingly dan mengikuti praktik terbaik ini, Anda dapat menciptakan website yang aman untuk Anda dan pengunjung Anda. Strikingly memberdayakan Anda untuk mengendalikan keamanan website Anda, memberikan ketenangan pikiran untuk fokus membangun kehadiran online yang berkembang. Jadi, manfaatkan langkah keamanan Strikingly, terapkan praktik terbaik tambahan, dan saksikan website Anda berkembang dengan percaya diri!

Fitur Perlindungan Kata Sandi dari Strikerly
Memanfaatkan Strikingly untuk Langkah Keamanan Website yang Komprehensif
Dengan memanfaatkan Strikingly fitur-fitur keamanan terintegrasi dan memanfaatkan sumber dayanya untuk melakukan audit keamanan website, pemilik website dapat memastikan perlindungan komprehensif untuk properti online mereka. Dengan pembaruan rutin dan pemantauan proaktif, Strikingly membantu pengguna menjaga kehadiran online yang aman dan menangani setiap kerentanan yang ditemukan selama audit keamanan.
Manfaatkan fitur keamanan terintegrasi Strikingly untuk memastikan kehadiran online Anda aman. Dengan pembaruan rutin dan pemantauan proaktif, Anda dapat melindungi website Anda dari potensi ancaman siber dan menjaga lingkungan yang aman bagi pengunjung Anda.
Pastikan Perlindungan Berkelanjutan melalui Audit Keamanan Website
Menerapkan Praktik Terbaik untuk Keamanan Website
Menerapkan praktik terbaik untuk keamanan website sangat penting untuk melindungi aset online Anda dari potensi ancaman. Audit keamanan website secara rutin sangat penting dalam mengidentifikasi kerentanan dan memastikan bahwa website Anda tetap aman. Dengan mengikuti praktik terbaik industri, seperti menggunakan kata sandi yang kuat, menjaga perangkat lunak tetap diperbarui, dan menerapkan enkripsi, Anda dapat meningkatkan keamanan website Anda.
Strategi untuk Mempertahankan Website yang Aman
Mempertahankan website yang aman melibatkan upaya berkelanjutan untuk tetap berada di depan risiko keamanan yang potensial. Ini termasuk secara rutin memperbarui perangkat lunak dan plugin website Anda, memantau aktivitas yang tidak biasa, dan mendidik diri Anda tentang ancaman keamanan terbaru. Selain itu, menerapkan firewall dan sistem deteksi intrusi dapat semakin memperkuat pertahanan website Anda terhadap serangan siber.
Menjamin Perlindungan Berkelanjutan Melalui Audit Keamanan Website
Melakukan audit keamanan website secara berkala sangat penting untuk memastikan perlindungan berkelanjutan bagi website Anda. Audit ini membantu Anda tetap terinformasi tentang keadaan keamanan website Anda saat ini dan mengidentifikasi kerentanan baru yang mungkin telah muncul. Dengan melakukan audit ini secara teratur, Anda dapat secara proaktif menangani potensi ancaman sebelum mereka berkembang menjadi pelanggaran keamanan yang serius.
Ini seperti memberikan pemeriksaan rutin pada website Anda untuk memastikan tetap sehat dan kuat. Sama seperti Anda tidak akan pergi bertahun-tahun tanpa menemui dokter, Anda juga tidak seharusnya tidak melakukan audit keamanan website secara rutin. Semua ini tentang tetap di depan permainan dan menjaga agar para penjahat online tetap jauh.
